해외여행·카페 공용 와이파이 해킹 및 개인정보 유출 차단법: 노드VPN·서프샤크 등 유료 VPN 선택 기준과 DNS 누출 방지 및 킬스위치(Kill Switch) 필수 보안 세팅
💡 공용 와이파이 보안 및 유료 VPN 활용 3줄 핵심 요약
- 공용 와이파이의 취약점: 카페나 공항의 공개형 Wi-Fi는 암호화되지 않은 패킷을 브로드캐스팅하므로, 동일 네트워크에 접속한 해커가 패킷 스니핑 툴이나 가짜 AP(악의적 쌍둥이)를 통해 로그인 세션 토큰과 미암호화 데이터를 손쉽게 가로챌 수 있습니다.
- 무료 VPN의 함정 회피: 앱스토어의 무료 VPN은 사용자의 웹 서핑 로그와 DNS 질의를 제3자 마케팅 업체에 판매하거나 악성 프록시 노드로 악용하므로, 엄격한 독립 감사(No-Log)를 거친 유료 VPN(노드VPN, 서프샤크 등)을 선택해야 합니다.
- 2대 필수 보안 옵션 활성화: VPN 연결이 찰나의 순간 끊겼을 때 실제 IP가 노출되는 것을 하드웨어 수준에서 차단하는 '킬스위치(Kill Switch)'와 브라우저 질의가 통신사로 새는 것을 막는 'DNS 누출 방지(Private DNS)'를 반드시 켜두어야 합니다.
해외 배낭여행 중 들른 유럽의 기차역이나 동남아의 리조트 로비, 혹은 도심 프랜차이즈 카페에서 데이터 요금을 아끼기 위해 "Free_WiFi_Guest"라는 이름의 무선 네트워크에 반갑게 접속한 경험이 누구나 한 번쯤 있을 것입니다. 별도의 복잡한 비밀번호 입력 없이 터치 한 번으로 인터넷이 연결되고 유튜브 영상이 시원하게 재생되면 훌륭한 무료 서비스라고 안도하기 쉽습니다.
하지만 암호화 체계가 없는 개방형 공용 와이파이는 사실상 "주변 반경 수십 미터 이내의 모든 사람에게 내 스마트폰 화면을 실시간 중계하는 것"과 다름없는 무방비 상태입니다. 특히 노트북으로 회사 업무용 클라우드에 로그인하거나, 스마트폰으로 모바일 뱅킹·해외 결제 신용카드 번호를 입력하는 순간, 동일한 와이파이 망에 숨어 있는 해커의 노트북 화면에 사용자의 인증 토큰과 웹 트래픽 정보가 고스란히 캡처될 수 있습니다.
본 포스팅에서는 공용 와이파이에서 실제로 벌어지는 3대 해킹 공격 기법부터 사용자의 개인정보를 오히려 팔아넘기는 무료 VPN의 충격적인 이면, 안전한 고속 프로토콜(WireGuard)을 지원하는 프리미엄 유료 VPN 선별 기준, 그리고 킬스위치와 DNS 누출 차단을 포함한 완벽 보안 세팅법까지 단계별로 상세히 안내해 드립니다.
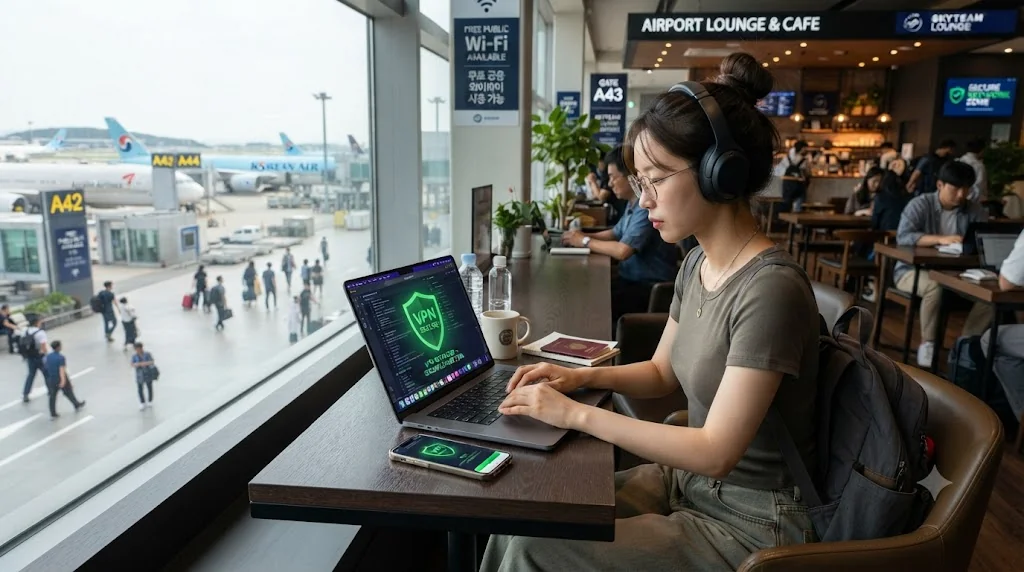
1. 비밀번호 없는 공용 와이파이가 치명적인 위험을 안고 있는 3가지 이유
많은 이용자가 "요즘 웹사이트는 다 자물쇠 모양(HTTPS)이 붙어 있으니 안전하지 않나?"라고 오해합니다. HTTPS 암호화가 본문 텍스트를 일부 보호해 주는 것은 사실이지만, 네트워크 계층 자체가 뚫려 있는 공용 와이파이 환경에서는 다음과 같은 우회 공격 기법이 매우 손쉽게 실행됩니다.
① 중간자 공격 (MITM: Man-In-The-Middle)
해커는 무료 와이파이 망에 함께 접속한 뒤, 네트워크 내부의 주소 결정 프로토콜 취약점을 악용하는 ARP 스푸핑(ARP Spoofing) 공격을 감행합니다. 공유기(라우터)와 피해자의 스마트폰 사이에서 마치 자신이 상대방인 것처럼 속여, 피해자가 외부 인터넷으로 보내는 모든 통신 데이터를 해커 자신의 노트북을 거쳐 지나가도록 통로를 가로챕니다. 이때 패킷 분석 도구(와이어샤크 등)를 사용하면 사용자가 방문하는 도메인 주소, 운영체제 정보, 전자기기 MAC 주소 등이 실시간으로 드러납니다.
② 악의적 쌍둥이 AP 공격 (Evil Twin Attack)
공항이나 유명 호텔 로비에서 매우 흔하게 일어나는 지능형 공격입니다. 해커는 소형 휴대용 공유기(와이파이 파인애플 등)를 주머니나 가방에 넣고, 공식 매장의 와이파이 이름(SSID)과 글자 하나까지 똑같은 가짜 와이파이를 만듭니다. 신호 세기를 진짜 매장 와이파이보다 훨씬 강하게 증폭시켜 두면 스마트폰이 자동으로 가짜 AP에 먼저 달라붙게 됩니다. 피해자가 포털에 접속하려 하면 "접속을 위해 네이버/구글 아이디로 로그인하세요"라는 정교한 가짜 피싱 캡티브 포털(Captive Portal)을 띄워 계정 패스워드를 1초 만에 가로챕니다.
③ SSL 스트리핑 (SSL Stripping) 공격
HTTPS 프로토콜의 보안 핸드셰이크 과정을 강제로 다운그레이드시켜, 피해자와 해커 간 통신을 암호화되지 않은 일반 HTTP(포트 80)로 변환해 버리는 해킹 기술입니다. 은행이나 쇼핑몰 결제 페이지를 위장 변조하여 신용카드 CVC 번호나 계좌 비밀번호를 평문(Plaintext)으로 낚아챌 수 있습니다.
2. 무료 VPN의 충격적인 진실: 내 개인정보를 지키기는커녕 팔아넘긴다
공용 와이파이의 위험성을 깨달은 사용자들이 흔히 스마트폰 앱스토어에서 'Free VPN'을 검색하여 평점이 높은 무료 앱을 무작정 설치합니다. 그러나 사이버 보안 업계에는 "제품에 돈을 내지 않는다면 당신 자신이 바로 제품이다(If you're not paying for the product, you are the product)"라는 유명한 격언이 있습니다.
해외 유수의 독립 보안 연구소(CSIRO 등)가 전 세계 상위 280개 무료 안드로이드 VPN 앱을 전수 분석한 결과는 충격적입니다.
| 비교 항목 | 무료 VPN (Free VPN 앱) | 검증된 유료 VPN (노드VPN, 서프샤크 등) |
|---|---|---|
| 수익 모델 | 사용자 개인 웹서핑 기록(DNS 로그) 수집 및 브로커 판매 | 투명한 월/연간 구독료 결제 기반 |
| 서버 보안 인프라 | 임대 저가 가상서버 (해킹 취약, 하드디스크 로그 기록) | RAM 디스크 기반 순수 휘발성 서버 (재부팅 시 데이터 100% 증발) |
| 노로그(No-Log) 정책 | 형식적 문구만 존재, 실제로는 식별 로그 저장 | 글로벌 회계법인(PwC, Deloitte) 독립 감사 완료 |
| 트래픽 대역폭 및 속도 | 극심한 속도 제한, 잦은 끊김, P2P 토렌트 차단 | 기가비트 초고속 전용 회선 제공 (4K 스트리밍 무제한) |
| 추가 위협 요인 | 사용자 폰을 무료 프록시 좀비 노드로 활용(예: Hola VPN 사태) | 군사 등급 암호화(AES-256 / ChaCha20) 터널링 |
무료 VPN은 사용자의 암호화되지 않은 실제 IP 주소와 방문 기록을 가로채 타깃 맞춤형 광고 에이전시에 판매할 뿐만 아니라, 일부 악성 앱은 스마트폰 백그라운드에 애드웨어와 트래커 SDK를 심어 배터리를 광탈시키고 사생활을 심각하게 침해합니다. 따라서 보안을 위해 무료 VPN을 켜는 것은 도둑을 피하려다 강도를 집안에 들이는 것과 다름없습니다.
3. 유료 VPN 선택 시 반드시 따져봐야 할 4대 핵심 기준
그렇다면 매월 커피 한두 잔 가격(약 3,000원~5,000원대)으로 내 모든 기기의 디지털 보안을 지켜주는 유료 VPN을 고를 때 어떤 스펙을 보아야 할까요? 화려한 마케팅 문구 대신 아래 4가지 기술 요건을 확인해야 합니다.
① 독립 검증을 거친 '노로그(No-Log) 정책' 및 본사 관할권
VPN 서비스가 사용자의 접속 시간, 원래 IP 주소, 다운로드 파일 등의 기록을 남기지 않는다는 것을 공인 회계법인(PwC, Deloitte 등)의 실사를 통해 정기적으로 증명받았는지 확인해야 합니다.
* 또한 VPN 기업의 본사가 미국, 영국, 캐나다, 호주, 뉴질랜드 등 정보기관끼리 국민 감시 데이터를 공유하는 '5 Eyes(파이브 아이즈)' 동맹국 밖에 위치해 있는지 따져야 합니다. (노드VPN은 파나마, 서프샤크는 네덜란드 관할)
② 100% RAM 디스크 전용 서버 운용
전통적인 서버는 하드디스크(HDD)나 SSD에 운영체제와 임시 로그를 기록하므로, 경찰이나 수사기관이 서버를 물리적으로 압수수색하면 데이터가 유출될 위험이 있습니다. 최신 일류 VPN 기업들은 모든 서버를 하드디스크가 아예 없는 RAM 기반 서버(TrustedServer 등)로 전환했습니다. 전원이 차단되는 순간 메모리 안의 모든 데이터가 영구히 소멸하므로 데이터가 물리적으로 남지 않습니다.
③ 차세대 WireGuard(와이어가드) 암호화 프로토콜 지원
과거의 OpenVPN이나 IKEv2 프로토콜은 수십만 줄의 방대한 코드와 암호화 오버헤드로 인해 스마트폰 배터리를 빠르게 소모하고 와이파이 속도를 절반 이하로 떨어뜨렸습니다.
* 반면 최신 오픈소스 규격인 WireGuard(노드VPN의 NordLynx, 서프샤크의 WireGuard)는 단 4,000줄의 간결한 최신 암호화(ChaCha20, Poly1305)를 사용하여, VPN을 켜두어도 원래 와이파이 속도의 90~95% 이상을 유지하며 배터리 소모를 획기적으로 줄여줍니다.
④ 다중 기기 동시 접속 지원 및 분할 터널링(Split Tunneling)
가족 구성원 전체의 스마트폰, 태블릿, 노트북을 계정 하나로 모두 보호할 수 있는지 확인합니다. 서프샤크(Surfshark)의 경우 무제한 기기 동시 연결을 지원하여 가성비가 매우 뛰어나며, 노드VPN(NordVPN)은 악성 웹사이트 차단 및 위협 방지(Threat Protection) 성능에서 업계 최고 수준을 자랑합니다.
4. 실전 5분 마스터: 킬스위치(Kill Switch)와 DNS 누출 방지 세팅법
좋은 유료 VPN을 설치했더라도 핵심 보안 스위치를 켜두지 않으면 반쪽짜리 방패에 불과합니다. VPN 앱을 설치한 직후 반드시 활성화해야 하는 3가지 필수 세팅 단계입니다.
단계 1: 킬스위치(Kill Switch) 활성화 (최우선 순위)
킬스위치는 지하철 이동 중 와이파이 신호가 끊기거나 공유기 채널이 전환되는 등 찰나의 순간에 VPN 터널이 재연결되는 동안, 스마트폰의 모든 비암호화 인터넷 트래픽을 강제로 전면 차단하는 안전장치입니다.
* 설정 방법: VPN 앱의 [설정] > [연결/보안] 메뉴로 이동하여 Kill Switch를 '항상 켜짐(Always ON)'으로 변경합니다.
* 안드로이드 OS의 경우: 폰 [설정] > [연결] > [기타 연결 설정] > [VPN] > 설치된 VPN 우측 톱니바퀴 > 항상 켜져 있는 VPN 및 VPN 없는 연결 차단을 켜두면 운영체제 차원에서 완벽히 통제됩니다.
단계 2: 프라이빗 DNS 및 DNS 누출 방지(DNS Leak Protection)
웹 브라우저에 네이버나 구글 주소를 칠 때 IP 주소로 변환해 주는 과정을 DNS 질의라고 합니다. 암호화 터널을 뚫어두어도 DNS 질의가 통신사(SKT/KT/LGU+ 또는 현지 로컬 통신사)로 새어나가면 내가 어떤 사이트에 접속하는지 전부 노출됩니다.
* VPN 앱 내에서 '자체 사설 DNS 사용(Private DNS)' 옵션이 활성화되어 있는지 확인합니다.
* 세팅 완료 후 웹 브라우저로 dnsleaktest.com에 접속하여 'Standard test'를 돌렸을 때, 자신의 실제 통신사 이름이 아닌 VPN 회사의 암호화 서버 IP 1개만 뜨는지 확인합니다.
단계 3: 분할 터널링(Split Tunneling)으로 국내 금융·은행 앱 예외 처리
국내 주요 은행(KB, 신한, 토스, 카카오뱅크)이나 증권사 앱은 보안 정책상 해외 IP나 VPN IP 접속을 감지하면 거래를 차단하거나 추가 본인인증을 요구합니다.
* VPN 설정의 [분할 터널링(Split Tunneling)] 메뉴에서 금융 앱, 공공기관 앱(정부24)만 'VPN 우회 앱'으로 등록해 두면, 일반 웹서핑과 이메일은 강력한 암호화 VPN을 통과하면서 은행 업무는 끊김 없이 정상 이용할 수 있습니다.
5. 해외여행 국가별 VPN 필수 체크리스트 및 현지 주의사항
해외로 출국할 때 VPN은 단순한 보안 툴을 넘어 필수 생존 도구로 작동합니다. 국가별 네트워크 환경과 법적 규제에 따라 대응 방법이 다릅니다.
① 중국, 러시아, 중동 등 인터넷 검열 국가 방문 시
- 출국 전 사전 설치 필수: 중국(만리장성 방화벽 GFW)이나 러시아는 현지에 도착한 뒤에는 구글 플레이스토어나 VPN 공식 웹사이트 접속 자체가 원천 차단됩니다. 반드시 한국 출국 전 인천공항에서 미리 앱 설치와 결제, 로그인까지 완료해 두어야 합니다.
- 난독화 서버(Obfuscated Servers) 활용: 현지 방화벽이 VPN 패킷 자체를 탐지해 차단하므로, VPN 트래픽을 일반 HTTPS 웹서핑 트래픽으로 위장해 주는 '난독화(Stealth)' 기능을 켜야 정상 연결됩니다.
② 미국, 유럽, 일본 등 선진국 여행 시
- 카페(스타벅스), 공항, 지하철, 철도(유레일)의 공용 와이파이는 접속하자마자 자동으로 VPN이 켜지도록 '신뢰할 수 없는 네트워크 자동 연결(Auto-Connect on Unsecured Wi-Fi)' 옵션을 활성화하십시오.
6. 결론: 안전한 공용 와이파이 이용 5계명
디지털 시대의 개인정보는 한 번 털리면 2차 피싱과 금융 사기로 이어져 피해를 복구하기 어렵습니다. 공용 와이파이를 이용할 때는 아래 5계명을 습관화해야 합니다.
- 자동 Wi-Fi 연결 해제: 스마트폰 설정에서 "알려진 네트워크 자동 연결" 기능을 끄고, 내가 명시적으로 선택한 네트워크만 잡히도록 합니다.
- 사용 후 네트워크 지우기: 호텔이나 카페를 나설 때는 해당 와이파이를 '네트워크 저장 안 함'으로 삭제하여 가짜 AP에 자동 연결되는 것을 막습니다.
- 중요 금융 거래는 모바일 데이터(LTE/5G)로: 고액 계좌이체나 중요한 공인인증서 등록은 공용 와이파이를 잠시 끄고 통신사 셀룰러 데이터로 진행합니다.
- 무료 VPN 사용 금지: 검증되지 않은 공짜 VPN 대신 신뢰할 수 있는 글로벌 유료 VPN을 활용합니다.
- 2단계 인증(2FA) 전면 적용: 구글, 네이버, 카카오 등 모든 중요 포털 계정에 OTP 2단계 인증을 걸어두면 와이파이에서 비밀번호가 노출되더라도 계정 탈취를 100% 방어할 수 있습니다.
자주 묻는 질문 (FAQ)
Q1. 암호(자물쇠)가 걸려 있는 카페 와이파이는 해킹으로부터 안전한가요?
그렇지 않습니다. 영수증 하단이나 카운터 벽면에 적혀 있는 비밀번호는 모든 손님이 공통으로 알고 있는 사전 공유 키(Pre-Shared Key, WPA2-Personal)입니다. 해커 역시 그 비밀번호를 입력하고 동일한 네트워크에 접속해 있으므로, 와이파이 연결 시 교환되는 4-Way 핸드셰이크 패킷을 수집하여 동일 네트워크 내 다른 손님들의 트래픽을 쉽게 복호화할 수 있습니다. 비밀번호가 있더라도 공용 공간의 무선망은 본질적으로 안전하지 않습니다.
Q2. VPN을 계속 켜두면 스마트폰 배터리가 너무 빨리 닳지 않나요?
구형 OpenVPN 프로토콜을 사용하던 시절에는 지속적인 암호화 연산과 패킷 핸드셰이크로 인해 배터리가 15~20%가량 더 빨리 소모되었습니다. 하지만 최신 WireGuard(와이어가드) 프로토콜을 적용한 최신 유료 VPN은 리눅스 커널 수준에서 초경량 암호화를 수행하므로, 하루 종일 백그라운드에 켜두어도 배터리 소모율 차이는 2~4% 내외로 거의 체감되지 않는 수준입니다.
Q3. 해외에서 한국 OTT(넷플릭스 한국 콘텐츠, 티빙, 웨이브, 쿠팡플레이)를 볼 때도 VPN이 필요한가요?
네, 필수적입니다. 국내 주요 토종 OTT(티빙, 웨이브, 왓챠 등)는 저작권 계약 문제로 인해 해외 IP 접속 시 영상 재생을 원천 차단하는 지오블로킹(Geo-blocking) 정책을 적용합니다. 넷플릭스 역시 현지 국가 라이브러리로 강제 전환됩니다. 이때 유료 VPN을 실행하여 '대한민국 서울 서버'로 접속 터널을 우회하면, 해외 출장이나 휴가지에서도 한국에서 보던 프로그램과 예능을 고화질(4K)로 끊김 없이 그대로 시청할 수 있습니다.
댓글
댓글 쓰기